Domain wbem.de kaufen?
Wir ziehen mit dem Projekt
wbem.de um.
Sind Sie am Kauf der Domain
wbem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wbem.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die wichtigsten Aufgaben und Verantwortlichkeiten eines Systemadministrators in Bezug auf Netzwerkmanagement, Serverwartung und Sicherheitsüberwachung?
Ein Systemadministrator ist verantwortlich für das Netzwerkmanagement, einschließlich der Konfiguration, Überwachung und Wartung von Netzwerkinfrastrukturkomponenten wie Switches, Router und Firewalls. Darüber hinaus ist es ihre Aufgabe, die Serverwartung zu gewährleisten, indem sie die Leistung überwachen, Updates installieren und Probleme beheben. Schließlich ist die Sicherheitsüberwachung ein wichtiger Aspekt, bei dem der Systemadministrator für die Implementierung von Sicherheitsrichtlinien, die Überwachung von Bedrohungen und die Reaktion auf Sicherheitsvorfälle verantwortlich ist. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
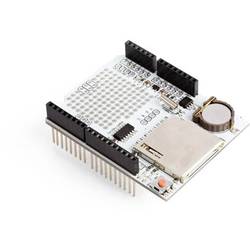
Whadda WPSH202 Arduino®-kompatible Daten-Protokollierung des ProtokollsArduino-kompatible Datenprotokollierschild speziell für Arduino konzipiert. Unterstützt FAT16- oder FAT32-Kartenformate. Echtzeituhrmodul hält die Zeit, auch wenn der Arduino ausgeschaltet ist.8,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
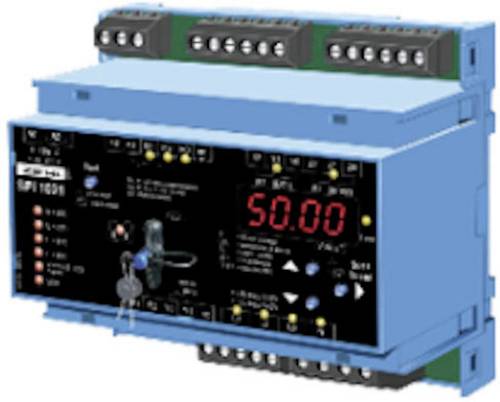
Victron Energy REL100100000 UFR10 Solar-SystemüberwachungDas UFR1001E überwacht die Spannung und die Frequenz in Anlagen für die Stromeigenerzeugung. Es erfüllt die Anforderungen der VDE-AR-N 4105 bdew-Richtlinie, der G59/3, G83/2 und der ÖVE/ÖNORM E 8001-4-712:2009 für Generatoren, die an das öffentliche Netz angeschlossen sind.794,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
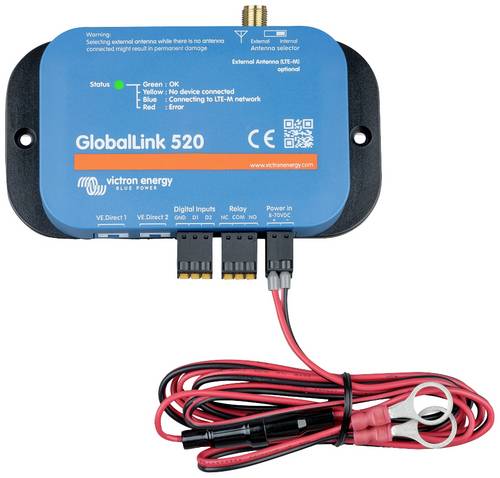
Victron Energy ASS030543020 GlobalLink 520 SystemüberwachungWir glauben, dass der Einblick in Ihre Installation ein Schlüsselfaktor für die Instandhaltung und den Betrieb Ihrer netzunabhängigen Energielösungen ist. Netzunabhängig sollte nicht Offline bedeuten, deshalb haben wir den GlobalLink 520 entwickelt. Dieses Gerät wird in den ersten fünf Jahren 4G-LTE-M-Konnektivität zu allen VE.Direct-fähigen Geräten bringen, ohne dass monatliche Gebühren oder Abonnements anfallen.229,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
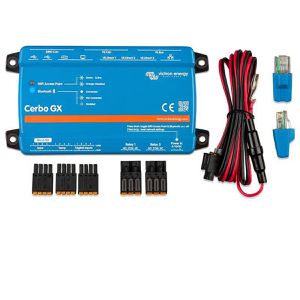
Victron Systemüberwachung Cerbo GX MK2, KommunikationszentraleErmöglicht eine umfassende Überwachung und Steuerung deines gesamten Systems, sei es Wechselrichter, Solarladeregler oder Ladegeräte Verbindet alle GX-fähigen Victron-Geräte und bietet damit volle Kontrolle und maximale Leistung Mit Fernzugriffsmöglichkeit kann die Solaranlage jederzeit und von überall überwachen und konfigurieren werden Flexible Verbindungsmöglichkeiten über kostenloses Victron Remote Management (VRM) Portal, Victron Energy GX Touch 50 oder über die VictronConnect App via Bluetooth Auch die Überprüfung von Tankfüllständen und Temperaturmessungen sind möglich Steuerung der Strombegrenzung für die Landstromeinspeisung, den automatischen Start/Stopp eines Generators oder passe die Einstellungen an, um dein System zu optimieren Maße (BxHxT): 78 x 154 x 48mm, Gewicht: 0,37kg weitere Produktinformationen: Lieferung inkl.: 1x Victron Cerbo GX MK2 Kommunikationszentrale, 1x Netzkabel mit Inline-Sicherung und M8-Anschlussaugen für Batterie- oder DC-Sammelschienenbefestigung, 2x VE.Can-Abschlusswiderstände und 1x Klemmenblöcke für alle Anschlüsse auf jeder Seite Lieferung direkt ab Werk!232,04 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die wichtigsten Aufgaben und Verantwortlichkeiten eines IT-Administrators in Bezug auf Netzwerkmanagement, Systemwartung und Sicherheitsüberwachung?
Ein IT-Administrator ist verantwortlich für das Netzwerkmanagement, einschließlich der Einrichtung, Konfiguration und Wartung von Netzwerkinfrastruktur, um eine reibungslose Kommunikation und Datenübertragung zu gewährleisten. Darüber hinaus ist es ihre Aufgabe, die Systemwartung durchzuführen, um sicherzustellen, dass alle Systeme und Anwendungen ordnungsgemäß funktionieren und auf dem neuesten Stand sind. Schließlich überwachen sie die Sicherheit des Netzwerks, indem sie potenzielle Bedrohungen identifizieren, Sicherheitslücken schließen und Sicherheitsrichtlinien implementieren, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
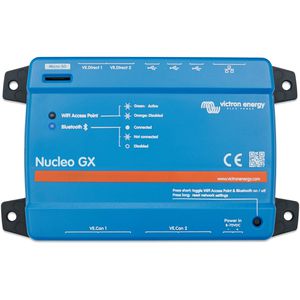
Victron Systemüberwachung Nucleo GX, KommunikationszentraleZentrale Steuerung und Überwachung des gesamten Energiesystems Echtzeitdaten zu Batterie, PV, Verbrauch, Netz und Generator Fernüberwachung und Fernsteuerung über das VRM Portal Schnelle und leistungsfähige Steuerung dank Quad-Core-Prozessor Bis zu 25 Geräte direkt über VE.Direct und USB integrierbar Erweiterbar über VE.Can und optionales USB-Zubehör Automatischer Generatorstart und -stopp möglich Alarm- und Benachrichtigungsfunktionen für mehr Betriebssicherheit Ideal für ESS-, Off-Grid- und mobile Energieanlagen Kompaktes Design für platzsparende Installationen Besonders geeignet zur Kombination mit Victron Multi RS Systemen Automotive-zertifiziert nach ECE R10/7 Optionales Android GX WiFi Display für lokale Bedienung Maße (BxHxT): 78 × 154 × 48 mm, Gewicht: 0,37kg221,23 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Whadda WPSH202 Arduino®-kompatible Daten-Protokollierung des ProtokollsArduino-kompatible Datenprotokollierschild speziell für Arduino konzipiert. Unterstützt FAT16- oder FAT32-Kartenformate. Echtzeituhrmodul hält die Zeit, auch wenn der Arduino ausgeschaltet ist.8,49 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Victron Energy REL100100000 UFR10 Solar-SystemüberwachungDas UFR1001E überwacht die Spannung und die Frequenz in Anlagen für die Stromeigenerzeugung. Es erfüllt die Anforderungen der VDE-AR-N 4105 bdew-Richtlinie, der G59/3, G83/2 und der ÖVE/ÖNORM E 8001-4-712:2009 für Generatoren, die an das öffentliche Netz angeschlossen sind.794,97 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die wichtigsten Aufgaben und Verantwortlichkeiten eines Systemadministrators in Bezug auf Netzwerkmanagement, Serverwartung und Sicherheitsüberwachung?
Ein Systemadministrator ist verantwortlich für das Netzwerkmanagement, einschließlich der Konfiguration, Überwachung und Wartung von Netzwerkinfrastrukturkomponenten wie Switches, Router und Firewalls. Darüber hinaus ist es ihre Aufgabe, die Serverwartung zu gewährleisten, indem sie die Leistung überwachen, Updates installieren und Probleme beheben. Schließlich ist die Sicherheitsüberwachung ein wichtiger Aspekt, bei dem der Systemadministrator für die Implementierung von Sicherheitsrichtlinien, die Überwachung von Bedrohungen und die Reaktion auf Sicherheitsvorfälle verantwortlich ist. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Victron Energy ASS030543020 GlobalLink 520 SystemüberwachungWir glauben, dass der Einblick in Ihre Installation ein Schlüsselfaktor für die Instandhaltung und den Betrieb Ihrer netzunabhängigen Energielösungen ist. Netzunabhängig sollte nicht Offline bedeuten, deshalb haben wir den GlobalLink 520 entwickelt. Dieses Gerät wird in den ersten fünf Jahren 4G-LTE-M-Konnektivität zu allen VE.Direct-fähigen Geräten bringen, ohne dass monatliche Gebühren oder Abonnements anfallen.229,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Victron Systemüberwachung Cerbo GX MK2, KommunikationszentraleErmöglicht eine umfassende Überwachung und Steuerung deines gesamten Systems, sei es Wechselrichter, Solarladeregler oder Ladegeräte Verbindet alle GX-fähigen Victron-Geräte und bietet damit volle Kontrolle und maximale Leistung Mit Fernzugriffsmöglichkeit kann die Solaranlage jederzeit und von überall überwachen und konfigurieren werden Flexible Verbindungsmöglichkeiten über kostenloses Victron Remote Management (VRM) Portal, Victron Energy GX Touch 50 oder über die VictronConnect App via Bluetooth Auch die Überprüfung von Tankfüllständen und Temperaturmessungen sind möglich Steuerung der Strombegrenzung für die Landstromeinspeisung, den automatischen Start/Stopp eines Generators oder passe die Einstellungen an, um dein System zu optimieren Maße (BxHxT): 78 x 154 x 48mm, Gewicht: 0,37kg weitere Produktinformationen: Lieferung inkl.: 1x Victron Cerbo GX MK2 Kommunikationszentrale, 1x Netzkabel mit Inline-Sicherung und M8-Anschlussaugen für Batterie- oder DC-Sammelschienenbefestigung, 2x VE.Can-Abschlusswiderstände und 1x Klemmenblöcke für alle Anschlüsse auf jeder Seite Lieferung direkt ab Werk!232,04 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
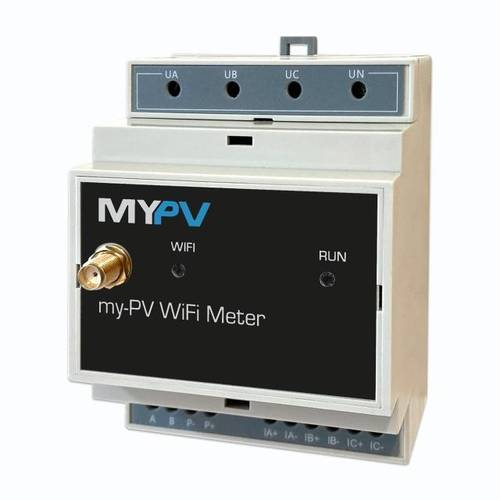
My-PV 20-0107 20-0107 SystemüberwachungDer my-PV WiFi Meter maximiert den Eigenverbrauch Ihrer PV-Anlage auf einfachste Weise. Der my-PV WiFi Meter analysiert die Stromflüsse der Photovoltaik-Anlage. my-PV Geräte erhalten kabellose Informationen vom WiFi Meter. Dadurch wird stets nur jene Energie zur Wärmeerzeugung verwendet, die gerade zur Verfügung steht. Es kommt daher zu keinerlei Einspeisung in das Stromnetz: Der PV-Eigenverbrauch wird maximiert, das öffentliche Niederspannungsnetz entlastet. Der my-PV WiFi Meter wird direkt nach dem Zähler des Energieversorgers im Verteilerschrank montiert und misst den Lastfluss über drei externe Klappstromwandler. Die Parametrierung ist ganz einfach über ein Webinterface möglich. Messbereich 0 75 A (höhere Ströme mit anderen Klappwandlern möglich) 230 V AC (± 10%), Schnittstelle WiFi, Abmessungen (B × H × T) 90,2 × 71 × 57,5 mm, Schutzart IP 51, Anschlusstechnik Schraubklemmen, Aufbau 35 mm Normschiene, Energieversorgung Via Ua/Ub/Uc238,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
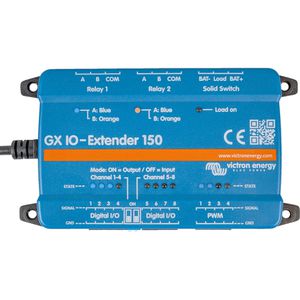
Victron Systemüberwachung GX IO-Extender 150, KommunikationszentraleMehr Möglichkeiten für Ihr GX-System erweitert die Ein- und Ausgänge von GX-Geräten deutlich 8 digitale Ein-/Ausgänge flexibel als Eingänge oder Ausgänge konfigurierbar 4 PWM-Ausgänge präzise Steuerung externer Geräte mit 05 V 2 verriegelnde Relais behalten ihren Schaltzustand auch bei Stromausfall Halbleiterschalter integriert zusätzliche elektronische Schaltmöglichkeit für vielfältige Anwendungen Plug & Play über USB einfach anschließen und direkt in das GX-System integrieren USB versorgt das Gerät gleichzeitig mit Strom kein zusätzliches Netzteil erforderlich Perfekt für Automatisierung komplexe Abläufe und automatische Reaktionen im Energiesystem realisierbar Zusätzliche Sensoren und Geräte integrierbar erweitert die Überwachungs- und Steuerungsmöglichkeiten Direkte Steuerung über das GX-System komfortable Bedienung über die Benutzeroberfläche Node-RED-Unterstützung ideal für individuelle Automatisierungs- und Steuerungslogik Vielseitig einsetzbar für Off-Grid, Marine, Fahrzeuge und industrielle Backup-Systeme Kompakte Erweiterung ohne großen Installationsaufwand ideal, wenn zusätzliche I/O-Funktionen benötigt werden Besonders interessant für individuelle Systemlösungen verbindet das GX-System mit externen Sensoren, Steuerungen und Geräten Maße (BxHxT): 78 × 154 × 48 mm, Gewicht: 0,37kg113,04 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die wichtigsten Aufgaben und Verantwortlichkeiten eines IT-Administrators in Bezug auf Netzwerkmanagement, Systemwartung und Sicherheitsüberwachung?
Ein IT-Administrator ist verantwortlich für das Netzwerkmanagement, einschließlich der Einrichtung, Konfiguration und Wartung von Netzwerkinfrastruktur, um eine reibungslose Kommunikation und Datenübertragung zu gewährleisten. Darüber hinaus ist es ihre Aufgabe, die Systemwartung durchzuführen, um sicherzustellen, dass alle Systeme und Anwendungen ordnungsgemäß funktionieren und auf dem neuesten Stand sind. Schließlich überwachen sie die Sicherheit des Netzwerks, indem sie potenzielle Bedrohungen identifizieren, Sicherheitslücken schließen und Sicherheitsrichtlinien implementieren, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.